SoftBank Airターミナル6に脆弱性、自動更新で修正済み
JVN は
脆弱性の概要
- 対象
- ルーター
- 悪用
- 確認されていない
- 影響
- 管理画面から機器を操作される
- 修正版
- 修正版あり
- 公表元
- JVN / ソフトバンク
| 製品 | 対象のバージョン | 修正版 |
|---|---|---|
| Airターミナル6 | v1.01.80 およびそれ以前 | 修正済みファームウェア(自動で適用) |
やること
JVN は11月12日、ソフトバンクの「Airターミナル6」に OS コマンドインジェクションの脆弱性(CVE-2026-101107)があると公表しました。Airターミナル6 は工事をせずにコンセントにつなぐだけで使えるインターネット回線「SoftBank Air」の据え置き型ルーターです。対象は v1.01.80 とそれより前のファームウェアで、CVSS v4.0 の基本値は 8.6、v3.0 では 8.0 です。
利用者がする作業はありません。ソフトバンクは JVN に寄せた説明で、修正を入れたファームウェアを2026年9月に出していて、アップデートは自動で適用されると述べています。JVN によると、インターネットにつないでいない機器にも、つないだときに自動で適用されます。
したがって、ふだんから電源を入れてインターネットにつないでいる機器は、すでに修正が入っていると考えられます。気をつけるのは、しまってあった予備機や、移転や休業で長く電源を切っていた機器です。つないだ直後は古いファームウェアのまま動くので、業務に使う前にしばらくつないだまま置いてください。
修正後のファームウェアの番号は公表されていません。利用者がセットアップメニューでファームウェアの番号を確かめる手順も、ソフトバンクのサポートページでは見つけられませんでした。
攻撃の条件
OS コマンドインジェクションは、入力欄などに送った文字列が、機器の中で OS の命令として実行されてしまう欠陥です。JVN によると、機器の Web 管理画面にログインできる利用者が、root(機器のすべてを操作できる権限)で任意のコマンドを実行できるおそれがあります。
攻撃の条件は2つで、1つ目は機器と同じネットワークにいることです。CVSS の評価は、攻撃元が「隣接」、つまり同じ Wi-Fi や LAN につないだ端末に限られるとしています。インターネットの向こうから直接届く評価ではありません。2つ目は管理画面にログインできることです。
ソフトバンクのサポートページによると、Airターミナル6 の管理画面(セットアップメニュー)は、機器につないだ端末のブラウザーで http://rtconf.jp を開くと表示されます。ログイン ID は user で、初期パスワードは機器ごとに違う英数字10桁で、本体の底のラベルに書かれています。
つまり、Wi-Fi につなげて、底のラベルを見られる人は条件を満たします。来客に業務用の Wi-Fi を使わせている店舗や、受付や共用スペースに機器を置いている事務所では、社外の人もこの2つを満たせます。
悪用の状況と経緯
JVN の公表文に、悪用されたという記載はありません。CISA の悪用済み脆弱性の一覧(KEV)にも、11月12日昼の時点で載っていません。
この脆弱性は、大学や中学校に所属する人を含む4人の報告者が IPA に届け出て、JPCERT/CC がソフトバンクと調整しました。修正の配布が9月、公表が11月という順になっています。自動で更新される機器では、修正が行き渡ってから公表されることがあります。
管理画面のパスワードを変える
修正が入ったあとも、管理画面に入れる人は Wi-Fi の通信規格などの設定を変えられます。機器を人目に触れる場所に置いている会社は、この機会にログインパスワードを変えてください。
ソフトバンクのサポートページによると、セットアップメニューで[ログインパスワード変更]を選び、現在のパスワードと新しいパスワードを入れて[設定を保存する]を押します。変更は[再起動]を実行すると有効になります。再起動の間はインターネットが使えないので、営業時間の外に行ってください。
なお、同じページによると、Airターミナル5 までの機種は管理画面の初期パスワードが user です。今回の脆弱性の対象には書かれていませんが、古い機種を使い続けている会社は、パスワードが初期のままになっていないかを見てください。
中小企業が学べること
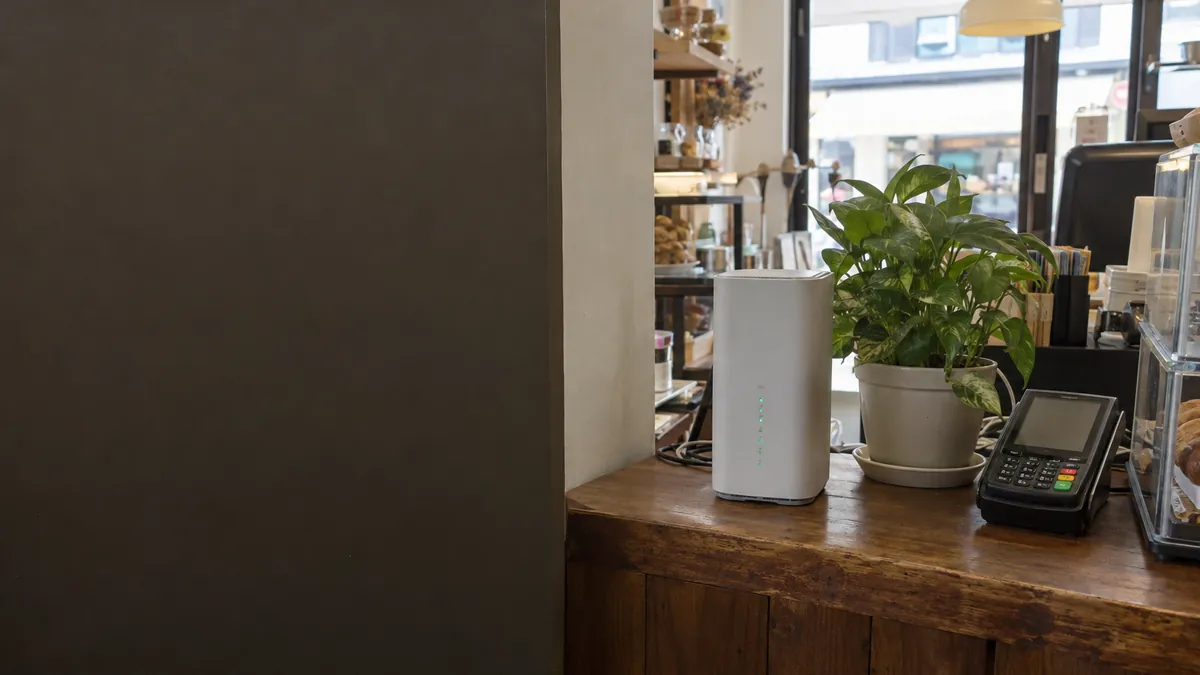
工事の要らない回線は開業したばかりの事務所や仮設の店舗、イベントの会場でよく使われます。こうした場所では、機器が棚の上やレジの横に置かれ、Wi-Fi のパスワードが壁に貼られていることもあります。同じネットワークにいる人だけが狙える脆弱性が現実の問題になるのは、こうした使い方のときです。
来客用の Wi-Fi が必要なら、業務用とは別の回線か、来客用のネットワークを分けられる機器を使ってください。分けられないときは、業務のパソコンやレジがつながる Wi-Fi のパスワードを来客に渡さない運用にします。
自社で確かめること
- 電源と回線がつながっているか修正はインターネットにつないだときに自動で入ります。しまってある予備機や、長く電源を切っていた機器は、つないでしばらく置いてから使ってください。
- 管理画面のパスワードAirターミナル6 の初期パスワードは本体の底のラベルに書かれています。来客の目に触れる場所に置いている事務所や店舗は、セットアップメニューの[ログインパスワード変更]で変えてください。
- Wi-Fi を渡している相手この脆弱性は同じ Wi-Fi や LAN につないだ人から狙われます。業務用の Wi-Fi のパスワードを来客や退職者に渡したままにしていないかを見てください。
アカウントを作ると
使っている製品の登録、いいね、コメントができます。登録は無料で、メールアドレスだけで作れます。
コメント 0
まだコメントはありません。