ランサムウェアに遭ったら 最初の1時間にすること
画面に
先に知っておくこと
ランサムウェアはファイルを暗号化して使えなくし、元に戻す代わりに金銭を要求するウイルスです。IPA の「中小企業のためのセキュリティインシデント対応の手引き」をもとに、最初の1時間の動きを整理しました。手引きに時間の区切りはなく、以下の10分、20分、30分はこの記事の目安です。
画面に要求が出た時点で、攻撃は終盤に来ていると考えます。IPA の「ランサムウェア被害から学ぶ教訓集」によると、攻撃者は時間をかけて社内を探り、バックアップの場所を特定し、データを持ち出したあとで暗号化を始めます。見えているパソコンのほかにも入られている前提で動きます。
最初の10分 切り離して知らせる
身代金を求める画面が出たら、見つけた人はすぐ情報セキュリティの責任者に知らせます。責任者がいなければ経営者に知らせます。
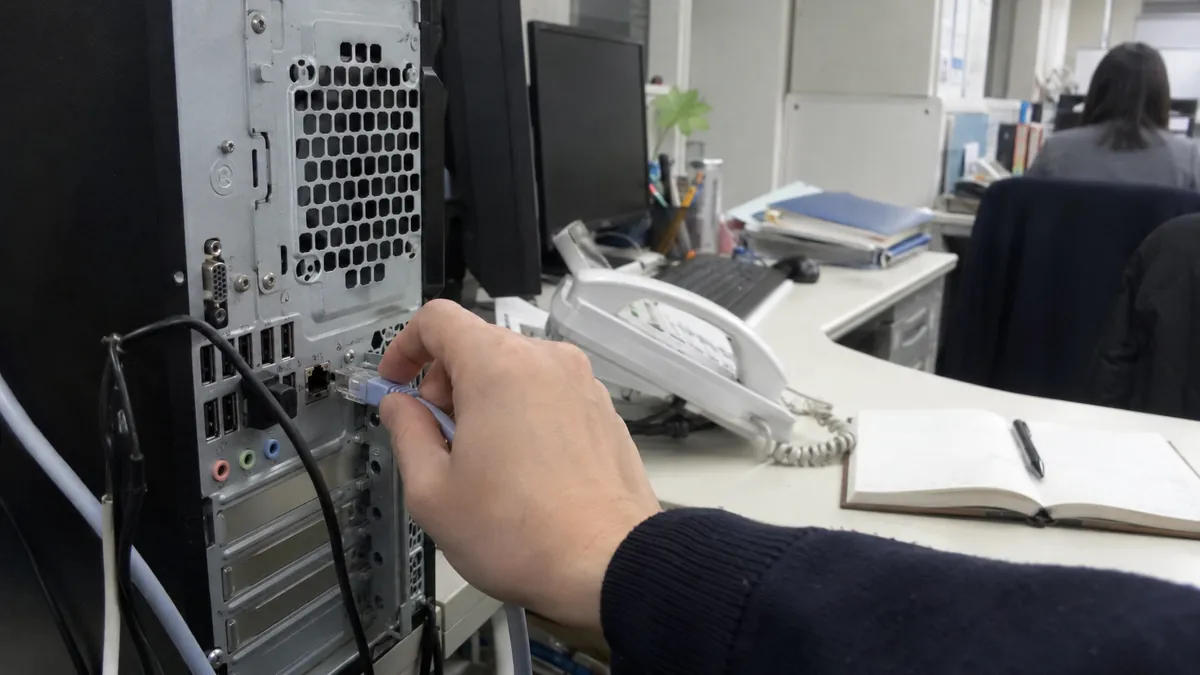
次に、その機器の利用を止めてネットワークから切り離します。LAN ケーブルを抜き、Wi-Fi を切ります。
このとき電源は切りません。手引きは電源を切るなどの不用意な操作で機器に残った記録を消さないよう注意しています。警察庁も、ログなどの調査に要るデータが消えるおそれがあるとして、電源を切らないよう求めています。再起動も、ファイルの削除も、ウイルスの駆除もまだ行いません。画面はスマートフォンで撮っておきます。暗号化されたファイルの拡張子も撮ります。JPCERT/CC によると、拡張子や脅迫文からランサムウェアの種類を推定できる場合があります。
バックアップの媒体がつながっていれば外します。手引きは、常につないだ媒体はバックアップごと暗号化されることがあると説明しています。JPCERT/CC は自動バックアップの仕組みによっては有効なバックアップが上書きされるおそれがあるとしています。無事な控えは、安全が確かめられるまで切り離すか退避させます。
切り離す範囲の分かれ目
迷うのは、どこまで切るかです。IPA の教訓集によると、聞き取りをしたほとんどの組織が、インターネットにつながる経路の切断と、感染した機器やネットワークの区画の切り離しを行っていました。この2点を、見えている被害に合わせて次のように当てはめます。表はこの記事の目安です。
| 見えていること | 切る範囲 | 決める人 |
|---|---|---|
| パソコン1台に画面が出た | そのパソコン | 見つけた人がすぐに |
| 共有フォルダーや NAS のファイルも開けない | ファイルサーバーや NAS も | 責任者 |
| 複数の部署で同時に起きている、サーバーが止まった | インターネットの出口と VPN も | 経営者 |
下の段ほど業務が止まります。教訓集では、システムのつながりを把握していないために、止める判断に迷った例が挙がっています。その場で迷わないよう、誰が止めてよいのかを先に決めておきます。
次の20分 体制を作る
責任者は経営者に報告します。経営者は事業や顧客への影響を考えて対応の体制を立ち上げ、責任者と担当者を決めます。JPCERT/CC は社内の連絡係のほかに、社外からの問い合わせを受ける窓口と、外部の機関と連絡を取る担当も確保するよう挙げています。
同時に、社内のファイルサーバーや NAS も含めて、ほかのパソコンやサーバーに同じ画面や異常が出ていないかを確かめます。複数のシステムでファイルの拡張子が変わって開けないのは、被害の可能性を示す状況です。異常があれば同じように切り離します。
メモを取り始めます。手引きが整理を求めている項目は、気づいた日時、起きている事柄、それまでの経過、被害を受けたシステムの状況などです。「いつ知ったか」は後の報告でも必要になります。
社員には状況を社外に書かないよう伝えます。JPCERT/CC は対外サービスの停止や関係者の SNS への投稿から被害が推測されることがあるとしています。
残りの30分 外に相談する
自社だけで判断しません。保守会社に連絡し、次に公的な窓口へ相談します。
不正アクセスの被害を受けた可能性があるときは、IPA の不正アクセス特別相談窓口が初動を助言します。電話は03-6759-5760、平日9時30分から17時30分まで(12時から13時を除く)です。警察へは都道府県警察の窓口か警察庁のオンライン受付窓口から相談します。警察庁は軽い被害でも通報をすすめており、警察から被害の公表を求めることはないとしています。ランサムウェアの脅迫文や通信の記録、システム構成図が提供を求められる例です。サイバー保険やお助け隊サービスに入っていれば、その窓口にも連絡します。後日、IPA の届出窓口にも届け出ます。
個人情報の入ったデータが関わる場合は個人情報保護委員会への報告が必要になることがあるので、担当者を決めておきます。暗号化だけでなく持ち出しもある前提で調べます。報告の期限は個人データが漏れたときの報告 速報は3〜5日、確報は30日にまとめています。
この1時間でしないこと
身代金を払うかどうか、攻撃者に連絡するかどうかは、この1時間では決めません。専門家と警察に相談してから判断します。JPCERT/CC は支払うべきではないとしており、理由に、復元される保証がないこと、原因が解消されないこと、別の攻撃や追加の要求を受けるおそれがあることを挙げています。攻撃者からの連絡に応じることも、交渉も推奨していません。警察庁も支払いが犯罪グループの活動資金になることを懸念し、復号は保証されないと説明しています。IPA の教訓集では、聞き取りをしたほとんどの組織で経営層が早い段階で「払わない」と決めていました。
暗号化されたファイルやランサムウェアの検体を、オンラインの検査サービスにそのまま上げることも避けます。JPCERT/CC によると、解析の結果から未公表の被害組織が推測された例があります。
暗号化されたファイルを消すのも急ぎません。復号ツールが数か月後に公開されることもあるため、JPCERT/CC は保管しておく選択肢を示しています。
普段の準備
この1時間の動きに必要なのは、緊急連絡表と、切り離し方を知っている社員です。どちらも費用はほとんどかかりません。
もう1つ、経営者が平時に決めておけることがあります。システムを止める権限を誰が持つか、身代金にどう向き合うかの2点です。教訓集では、判断の基準がなく決定に時間がかかった組織が挙がっています。バックアップの持ち方はランサムウェアで止まらないためのバックアップの持ち方を参考にしてください。
自社で確かめること
- 緊急連絡表を1枚作る社内の責任者、経営者、保守会社、IPA、警察の連絡先を1枚にまとめ、パソコンが使えなくても見られるよう紙でも保管します。
- 切り離し方を全員に伝えるLAN ケーブルを抜く、Wi-Fi を切るといった手順と、電源は切らないことを社員に伝えます。
- バックアップのつなぎ方バックアップの媒体をパソコンにつなぎっぱなしにしていないか、1つは社外に置いているかを確かめます。
コメント 0
まだコメントはありません。