【2024年】関通、ランサムウェアで特別損失12.3億円 最終赤字8.5億円
この記事は、2024年に起きた事故のその後を振り返るものです。最新のニュースではありません。
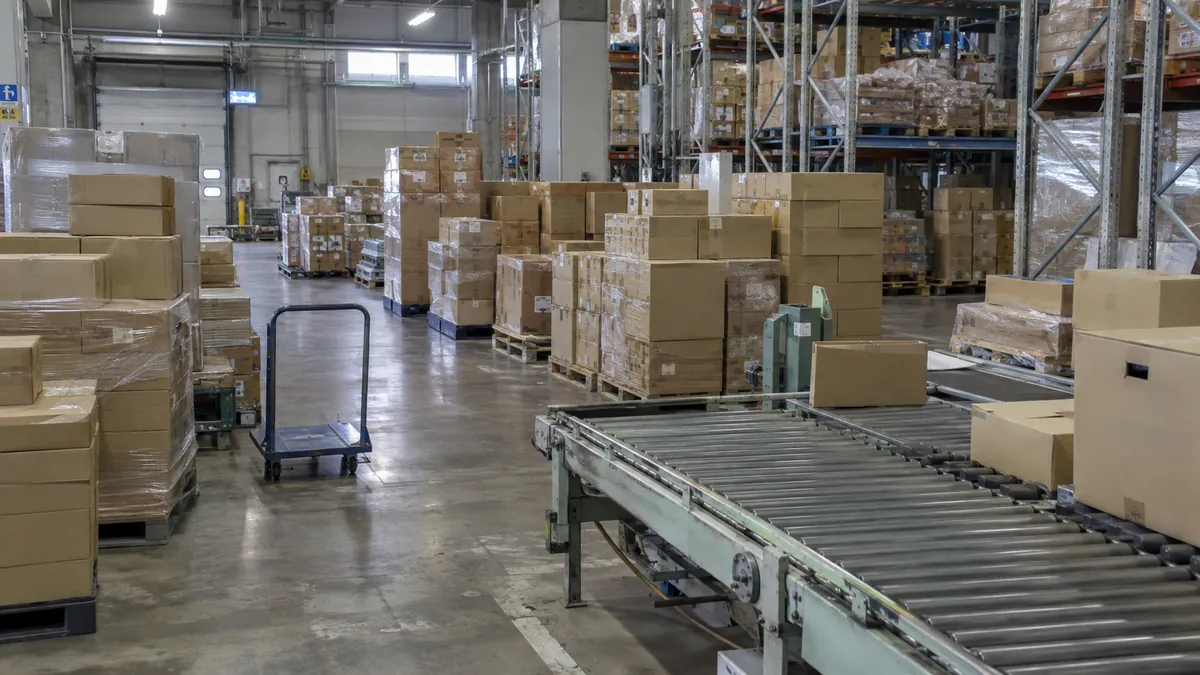
物流倉庫を
何が起きたのか
関通は兵庫県尼崎市に本店を置く物流の会社で、2026年4月に持株会社へ移って社名を関通ホールディングスに変えました。2025年2月期の連結売上高は152億7,007万円、従業員は255人、臨時雇用者は平均582人でした。
2024年9月12日18時ごろ、社内のサーバーで障害を検知しました。一部のサーバーでランサムウェアへの感染を確認し、取引先や外部とのネットワークを遮断しました。第3報によると、外部のネットワークとの接続口から侵入され、複数のサーバーが暗号化されました。
入出庫に関わる複数のシステムが止まり、同社と、そのシステムを使う取引先の入出庫が停止または遅延しました。
個人情報については、2024年10月の確報で漏えいの事実は確認されていないと報告しています。一方、取引先の側では、配信記事によるとガンバ大阪が公式オンラインショップの個人情報が流出した可能性を2024年9月に発表しています。関通の倉庫管理システムへの攻撃を受けた発表です。
会社に何が起きたのか
- 特別損失:12億3,176万円(2025年2月期)
- 情報セキュリティ対策費:7億1,302万円。調査、復旧、ソフトウエアの除却、セキュリティ強化など
- 損害賠償金:3億5,857万円。出荷の遅れやキャンセルの被害を受けた顧客向け。同額の保険金を計上
- 開発の中止:共同開発していたシステムの中止などで1億4,633万円の評価損
- 営業損益:4,740万円の赤字(前期は4億1,038万円の黒字)
- 最終損益:8億4,822万円の赤字(前期は4,969万円の黒字)
- 取締役賞与:2025年2月期と2026年2月期は支給なし
- 会社の説明:売上の損失や対応費用を含む被害額は約17億円
なぜそこまで広がったのか
同社の入出庫のシステムは自社だけでなく取引先も使っていて、止まれば取引先の出荷にそのまま影響します。
新規の営業にも影響が出ました。物流サービスでは新規のお客様の獲得作業が中断して新規分が前年同期を約74%下回り、倉庫管理システムでは解約も発生しました。一方で既存のお客様の売上は前年同期を約25%上回り、全体の売上高は27.9%増えています。関連会社との資本業務提携も全面的に止まりました。
復旧では被害を受けた環境とは別に新しい環境を作り、会社によると3日後に一部の業務を再開しました。10月21日の時点では多くの顧客で一次復旧が終わった一方、一部の顧客では不便が続いていました。
賠償と保険の決着
賠償は1年では終わりませんでした。2026年2月期にもサイバー攻撃の損害賠償金3億3,758万円と受取保険金4億3,852万円を計上しています。2期の損害賠償金は合わせて6億9,615万円です。有価証券報告書によると、顧客への支払いはおおむね終わり、ほぼすべてを保険金でまかなえました。
お金の動きには時間差がありました。2025年2月期は賠償の支払いが1億5,209万円に対して保険金の受け取りは9,450万円で、2026年2月期は支払いが4億9,288万円、受け取りが6億4,440万円です。
回復と事業の転換
2026年2月期の売上高は183億4,595万円(前期比20.1%増)で、営業利益は3億1,992万円、最終利益は2億608万円となり黒字に戻りました。会社はこの期を信頼回復と経営基盤の再構築の期間と位置づけ、決算説明資料では、解約の影響を受けた SaaS の利用料が下期に回復してきたと説明しています。
再発防止では全パソコンへの EDR の導入、顧客向けサービスの安全性の高いクラウド環境への移行、海外からのアクセスの遮断、国内でも IP アドレスが分かるものに限る接続を挙げました。EDR は端末の不審な動きを検知して対応する仕組みです。2026年2月期の目標には全従業員向けの教育を年30回以上、重要なシステムの外部診断を年1回以上と掲げています。
被害の経験は事業にもなりました。2026年4月にサイバーセキュリティ事業を子会社 Cyber Governance Lab に分け、報告セグメントの1つにしています。売上の目標は2027年2月期で2億円、2026年8月までの半年の実績は1,622万円です。
中小企業が学ぶこと
決算では損害賠償金と同額の保険金が計上されています。保険の備えが賠償の負担を抑えた例です。ただし、調査や復旧の費用、売上の減少は別に残ります。保険の対象を確かめておきましょう。保険金の入金が賠償の支払いに遅れることもあるので、その間の資金も見ておきます。
受託の会社は顧客の出荷や業務を止める立場にもなります。契約にある賠償の上限を確かめ、被害を受けた環境を使わずに再開する手順も書き出しておきたいところです。どのデータとサーバーから順に用意するかを決め、一度試すと実際にかかる時間が分かります。
事故は新規の営業も止めます。既存の顧客との関係が保たれれば売上は支えられますが、新しい取引は止まりやすいと見込んでおきましょう。止まったときに既存の顧客へ何をどの順で伝えるかも決めておきます。
自社で確かめること
- 保険の対象の確認賠償だけでなく調査費用、復旧費用、休業の損失も保険の対象になっているかを確かめます。
- 賠償の上限顧客との契約を読み直し、システムが止まったときの賠償の上限が書かれているかを調べます。
- 別の環境で再開する手順被害を受けた環境を使わずに業務を再開するとき、どのデータとサーバーから順に用意するかを書き出します。
出典
- 株式会社関通「有価証券報告書 第39期(2025年2月期)」
- 株式会社関通「2025年2月期 決算短信」
- 株式会社関通「【第1報】当社におけるサイバー攻撃によるシステムの停止事案発生のお知らせ」(2024年9月13日)
- 株式会社関通「【第3報】当社におけるサイバー攻撃によるシステムの停止事案発生のお知らせ」(2024年9月28日)
- 株式会社関通「サイバー攻撃によるシステム停止に関する復旧状況についてのお知らせ」(2024年10月21日)
- 株式会社関通「サイバー攻撃により17億円の被害を受けた、関通・代表取締役社長の達城久裕が「第7回中小企業リーダーズサミット」に登壇」
- 株式会社関通「個人情報漏洩の可能性に関する確報」(2024年10月18日)
- 関通ホールディングス「有価証券報告書 第40期(2026年2月期)」
- 関通ホールディングス「2026年2月期 決算短信」
- 関通ホールディングス「2026年2月期 通期決算説明資料」
- 関通ホールディングス「半期報告書 第41期中」(2026年10月15日)
- 関通へのランサムウェア攻撃「ガンバ大阪公式オンラインショップ」一時閉鎖(ScanNetSecurity、2024年10月4日、報道)
コメント 0
まだコメントはありません。