NASをインターネットに出さない 確かめる3つの設定
名簿や
NAS で起きていること
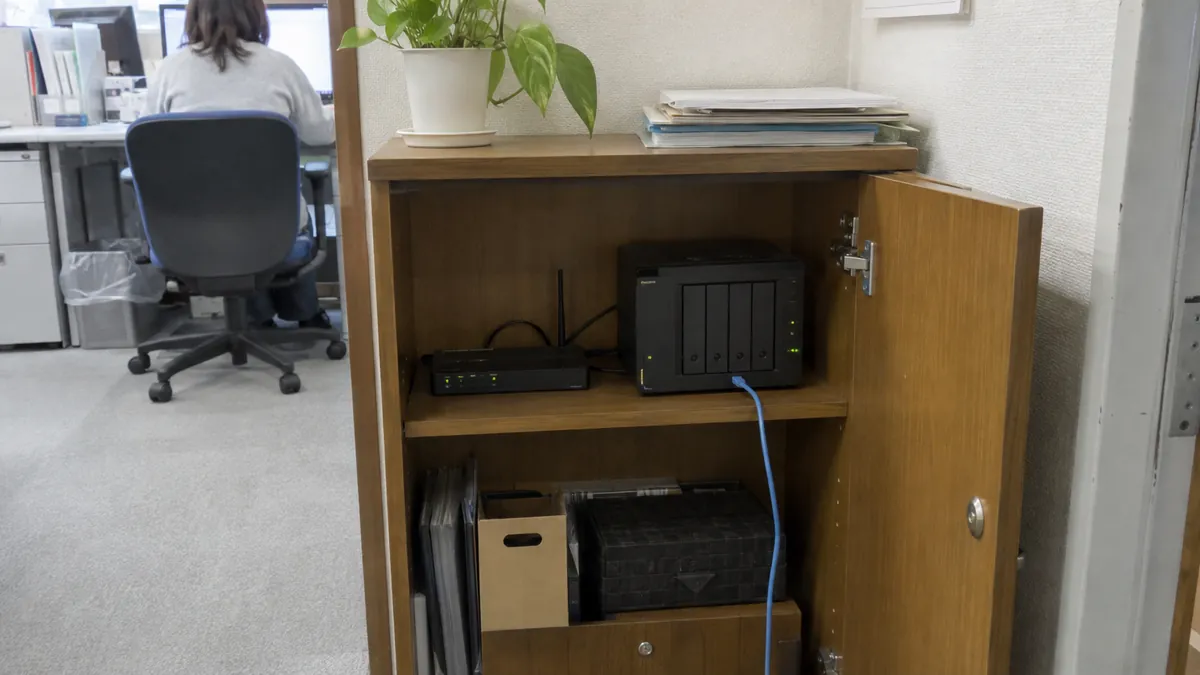
NAS はネットワークにつないで社内のファイルを共有する機器です。手軽に使えるため、名簿や請求書など大事なデータが集まりやすくなります。
佐賀大学は2026年10月30日、事務部門の NAS のランサムウェアによるとみられる被害で、約8万人分の個人情報が流出した可能性があると公表しました。被害を確認したのは9月24日で、患者情報の件数と侵入の経路は調査中としています。
バッファローは2025年7月、NAS の Web アクセス機能で、初期パスワードのままの機器が不正アクセスを受け、データを消された事例を確認したと知らせています。Synology も2026年10月、2024年12月に修正した脆弱性を悪用して古い DSM の機器を狙い、データを暗号化して身代金を求める攻撃を確認したと発表しました。内容は古いDSMのSynology NASを狙うランサム攻撃、更新を要請にあります。
確かめる3つの設定
1つ目は NAS の外部アクセス機能です。Web アクセス、外部共有のリンク、FTP など、社外から使う機能が有効になっていないかを管理画面で見て、使っていなければ切ります。バッファローは、誰でもアクセスできる公開の設定を特別な理由がない限り使わないよう案内しています。
TeraStation の多くの機種では、設定画面の「ファイル共有」に「Webアクセス」の項目があります。公開モードの見分け方は次のとおりです。
| 公開モード | 見られる人 |
|---|---|
| すべてのアクセスを許可(機種により「アクセス制限なし」) | インターネット上の誰でも |
| 登録グループ/ユーザーのみ | 登録した人だけ |
| 共有フォルダーのアクセス権限に従う(機種により「共有フォルダー設定と同期」) | 共有フォルダーの制限と同じ |
QNAP の案内では myQNAPcloud の Published Services でサービスを公開せず、myQNAPcloud Link の Access Control を Private か Customized にします。
切る順番には分かれ目があります。誰でも閲覧できるモードなら、使っている人の確認より先に切ります。登録した人だけのモードで使っている人がいるなら、次の節の代わりの方法を決めてから切ります。使っている人がいないと分かれば、その場で切ります。
2つ目はルーターの設定です。「ポート転送」「NAT」「仮想サーバー」といった画面に NAS 向けの項目がないかを見ます。これらは外からの通信を社内の機器へ通す設定です。QNAP は NAS をインターネットに公開しないことを基本とし、管理用ポート(既定は8080と443)の転送を切るよう案内しています。機器が自動で転送を作る UPnP という機能も切ります。
バッファローの Web アクセスの手順は UPnP を有効にする形なので、Web アクセスを使っていた機器では有効になっていることがあります。ルーターの UPnP が無効だと Web アクセスは設定できないことがあるので、切ったあとに使えなくなる機能がないかも確かめます。
3つ目はパスワードと更新です。初期のパスワードのままにしません。IPA の自社診断の資料は NAS の共有範囲を限定し、異動や退職のときは速やかに設定を変えるよう求めています。機器のファームウェアも最新にします。QNAP は自動更新の設定と、不要なアカウントや身に覚えのないアプリの削除も案内しており、Synology も自動アップデートの有効化をすすめています。
設定を保守会社に任せた場合は、この3点を文書で答えてもらいます。
切ったあとの確かめ方
設定を変えたら、外から本当に届かなくなったかを確かめます。国家サイバー統括室も設定を直したあとは外部からのアクセスを確かめ、意図しない公開が解消されたことを検証するよう求めています。
手軽なのはスマートフォンの Wi-Fi を切り、携帯回線から試す方法です。バッファローの機器なら、https://buffalonas.com/ で登録した名前を入れても開けないことを確かめます。ルーターの画面で外側の IP アドレスを調べ、http://IPアドレス:ポート番号/ の形で NAS の画面が出ないかも見ます。社内の Wi-Fi のままでは社内の通信になるので、この確認になりません。
外から使いたいとき
社外から NAS のファイルを使いたい場面はありますが、その場合も NAS を直接公開しないのが基本です。
方法は主に2つです。1つは VPN で社内につないでから使う方法で、QNAP も VPN での接続を案内しています。VPN 機器も攻撃の対象になるので、更新と多要素認証が欠かせません。
もう1つは、社外で使うファイルだけを多要素認証が使えるクラウドストレージに移す方法です。
選ぶときの分かれ目は使う人と中身です。社内のフォルダーを広く見る必要がある人が数人なら VPN、持ち出すファイルが決まっている場合や社外の人と共有する場合はクラウドが向きます。
中身を減らす
外に出していなくても、社内のパソコンが感染すれば NAS も被害を受けることがあるので、そのときの影響を小さくしておきます。
個人情報のフォルダーは見られる人を絞り、使い終わった名簿は消します。バックアップは NAS とは別に持ちます。IPA の手引きは、バックアップの媒体はそのときだけつなぐか、1つは社外に置くようすすめ、定期的に元に戻せるかを確かめることも挙げています。QNAP はスナップショットも案内していますが、同じ機器の中の控えなので、別の場所の控えの代わりにはなりません。持ち方はランサムウェアで止まらないためのバックアップの持ち方にまとめています。
佐賀大学の例のように、機器は1台でも、集まったデータが多いと影響は大きくなります。設定の確認と同時に、NAS に何を置いているかも見直します。
自社で確かめること
- 外部アクセス機能の確認NAS の管理画面で、Web アクセスや外部共有、FTP などが有効になっていないかを確かめ、使わないものは切ります。
- ルーターの設定ルーターのポート転送と UPnP の設定を見て、NAS 向けの項目が残っていないかを確かめます。
- 別の場所のバックアップNAS のデータの控えが NAS とは別の場所にあるかを点検します。
出典
- バッファロー「【重要】NAS/Wi-Fiルーター商品のパスワード変更のお願い」(2025年7月23日)
- バッファロー「Webアクセス機能で外出先のパソコンからTeraStationにアクセスする方法」
- QNAP「What is the best practice for enhancing NAS security?」(2022年12月16日更新)
- IPA「5分でできる!情報セキュリティ自社診断」(中小企業の情報セキュリティ対策ガイドライン 付録3)
- IPA「中小企業のためのセキュリティインシデント対応の手引き」(同 付録8)
- 国立大学法人佐賀大学「事務情報システムにおけるランサムウェア被害の発生について」(2026年10月30日)
- Synology「Synology、古い DSM バージョンを対象としたランサムウェア攻撃に対し、DSM の更新を推奨」(2026年10月29日)
- 国家サイバー統括室「個人情報の漏えい等につながる不正アクセスへの対策について」(2026年11月5日)
コメント 0
まだコメントはありません。