大崎電気工業にランサムウェア、スマートメーターの生産停止
大崎電気工業は
この事故の概要
- 公表日
- 2026年11月18日
- 組織
- 大崎電気工業株式会社(製造)
- 原因
- ランサムウェアによるサーバーのデータの暗号化
- 漏れた情報
- 調査中
- 発覚
- 2026年11月
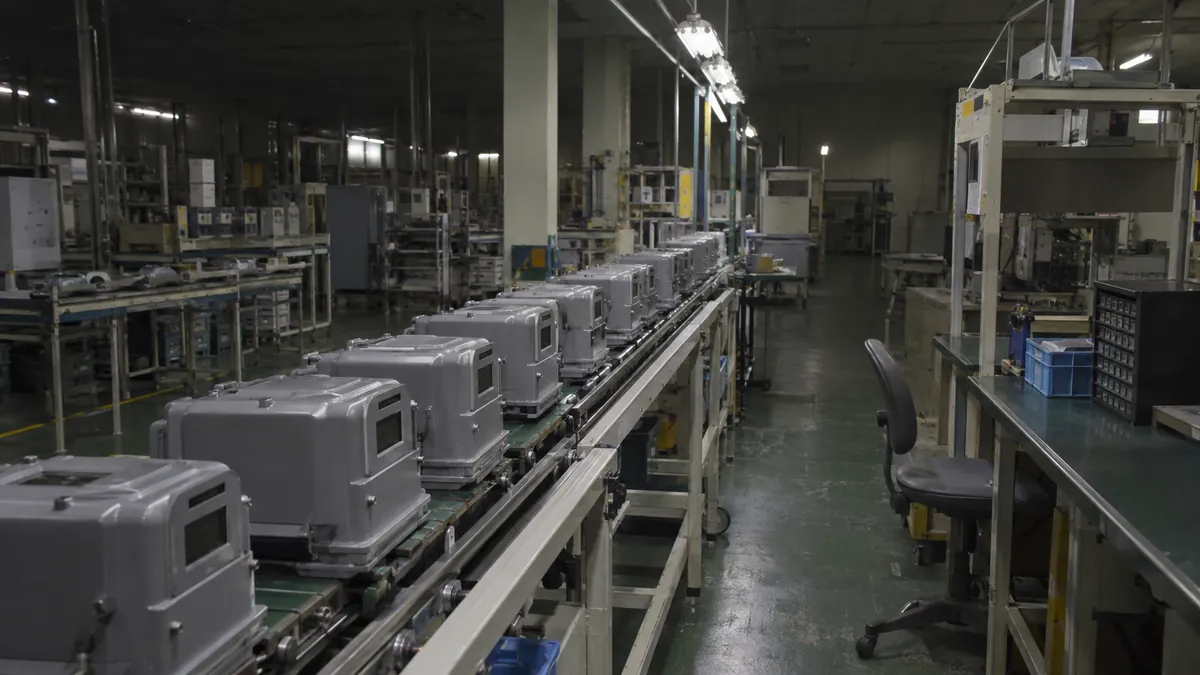
スマートメーターなどを作る大崎電気工業は2026年11月18日、ランサムウェアによるサイバー攻撃を受けたと公表しました。サーバーのデータが暗号化され、埼玉事業所と関連する生産拠点の生産関連システムを止めています。埼玉事業所でのスマートメーターなどの生産と出荷は止まったままで、再開の時期は決まっていません。
何が起きたのか
同社によると、11月17日(火)の10時35分ごろ、社内のサーバーのデータが暗号化されていることに気づきました。同じ日の正午以降は外部のネットワークとの接続を切っています。気づいてからおよそ1時間半で外とのつながりを断ったことになります。
止めているのは、埼玉事業所と、関連する生産拠点の岩手大崎電気、大崎プラテックの生産関連システムです。侵入の経路や、攻撃したグループの名前は公表されていません。
情報の流出
今の時点で、情報が流出したことは確認されていません。同社は流出の可能性も含めて外部の専門機関と調べています。流出が分かった場合の対象や件数は、今後の発表を待つことになります。
ランサムウェアの攻撃では、データを暗号化する前に盗み出し、公開すると脅す手口がよく使われます。流出の有無の調査に時間がかかるのは、このためです。
会社の対応
同社は社長執行役員 COO を本部長とする緊急対策本部をつくり、顧客には個別に説明しています。警察と関係する当局には相談と報告を済ませました。業績への影響の額は、見込みも含めて今の時点では分からないとしています。
同社は関係者を名乗る不審なメールや電話にも注意するよう呼びかけています。
取引先が気をつけること
大崎電気工業と取引のある会社は、同社を名乗るメールで、添付ファイルを開かせたり、振込先の変更を求めたりする連絡が来ても、すぐに応じないでください。いつも使っている電話番号など、別の連絡先で本人に確かめます。被害を受けた会社の名前は、なりすましに使われやすいからです。
中小企業が学べること
同社は暗号化に気づいた当日のうちに、外とのネットワークを切っています。ランサムウェアの被害を広げないためには、この判断を誰がするのかを先に決めておくことが役に立ちます。情報システムの担当者が一人の会社では、その人がいないときに誰が切るのかも決めておいてください。
工場の生産のシステムが止まると、出荷が止まり、取引先にも影響が広がります。止まったときにどこへ知らせるかの一覧や、手作業で回す手順を、システムの外(紙など)に用意しておくと、最初の動きが速くなります。気づいたあとの手順は ランサムウェアに遭ったら 最初の1時間にすること に、戻すためのバックアップの持ち方は ランサムウェアで止まらないためのバックアップの持ち方 にまとめています。
自社で確かめること
- 外との接続を切る手順暗号化に気づいたとき、誰の判断で外部のネットワークとの接続を切るのかを決めてあるかを確かめてください。大崎電気工業は気づいてから約1時間半で遮断しています。
- 生産を止めたときの連絡先工場のシステムが止まったときに、取引先へ誰がどう知らせるかの一覧を、紙でも持っておいてください。
- 不審な連絡への注意取引先が被害を受けたと聞いたら、その会社を名乗るメールや電話で振込先の変更などを求められても、別の連絡先で確かめてください。
アカウントを作ると
使っている製品の登録、いいね、コメントができます。登録は無料で、メールアドレスだけで作れます。
コメント 0
まだコメントはありません。